- De faux courriers papier contiennent des QR codes piégés qui mènent vers des sites frauduleux.
- Faux avis de contravention ou de passage du livreur : le papier inspire confiance.
- Il ne faut jamais scanner le QR code pour vérifier si le courrier est authentique.
Un courrier reçu dans sa boîte aux lettres inspire plus confiance qu’un simple SMS ou un e-mail. Papier épais, mise en page soignée, références, logo et QR code donnent au document une allure officielle. Pourtant, tous ces éléments se fabriquent de toutes pièces pour pousser une victime à agir vite.
Les campagnes d’hameçonnage ne se limitent plus aux e-mails. Cybermalveillance.gouv.fr rappelle que des QR codes piégés se glissent dans de faux avis de contravention, des notifications de passage de livreur ou d’autres documents qui imitent des communications légitimes. Le but ne change pas : conduire la victime vers un site frauduleux ou lui soutirer des informations sensibles.
Le QR code donne une nouvelle crédibilité au piège
Le quishing, contraction de QR code et de phishing, repose sur une idée simple. Imprimé sur un document, le carré noir et blanc cache l’adresse Internet vers laquelle la victime sera dirigée. Au lieu de repérer un lien douteux dans un e-mail, elle sort son téléphone, scanne l’image et arrive directement sur une page contrôlée par l’escroc.
Cybermalveillance.gouv.fr souligne que cette technique renforce l’apparence officielle d’une tentative d’escroquerie. Avec le courrier papier, le problème saute aux yeux : le destinataire tient déjà entre ses mains un document qui semble authentique, avant même de toucher à son téléphone.
Le QR code n’est pourtant qu’un lien sous une autre forme. Il ne constitue en aucun cas une preuve de l’identité de l’expéditeur ou de la légitimité du document.
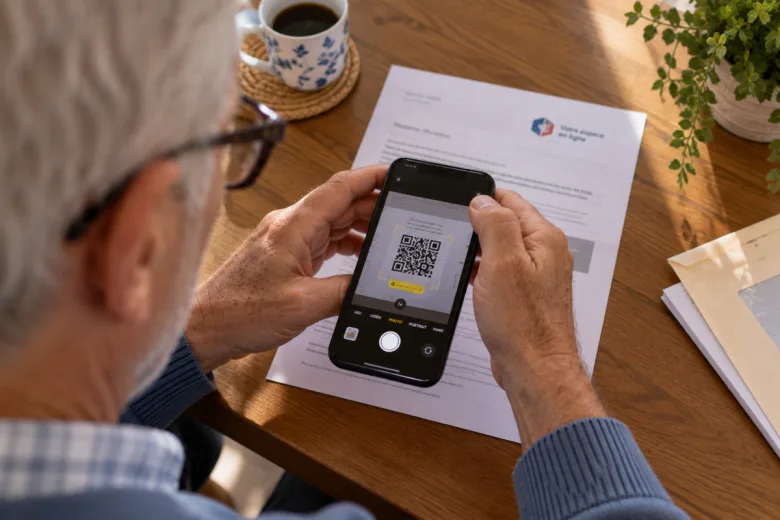
Un courrier très réaliste peut quand même être faux
La qualité graphique d’un document ne prouve rien. Les fraudeurs copient sans mal la charte d’une administration, d’un transporteur ou d’un service financier. Ils reprennent aussi des formulations proches des communications habituelles pour endormir les soupçons.
D’autres arnaques s’appuient sur des informations personnelles. Selon Cybermalveillance.gouv.fr, le nom, l’adresse ou des éléments bancaires ont pu être récupérés lors d’une fuite de données, puis réutilisés pour rendre la tentative d’hameçonnage plus crédible.
C’est précisément ce qui rend ces documents dangereux : connaître le nom et l’adresse du destinataire ne prouve pas que l’organisme indiqué sur le courrier en est réellement l’expéditeur.
Les signes qui doivent mettre la puce à l’oreille
Quelques détails doivent alerter. Un paiement inattendu, une menace de sanction ou un délai très court en font partie. Même chose pour une demande de coordonnées bancaires, ou un QR code présenté comme le seul moyen de régulariser la situation. Dans tous ces cas, on vérifie le document avant de faire quoi que ce soit.
Une faute d’orthographe ou une mise en page bancale peuvent trahir l’escroc. Mais un document impeccable n’est pas rassurant pour autant : les campagnes d’hameçonnage gagnent en qualité et imitent fidèlement les communications légitimes.
La vraie question est simple : ce courrier était-il attendu, et la démarche réclamée correspond-elle à une situation connue ? Un document qui provoque tout de suite une réaction de peur ou d’urgence mérite une vérification indépendante.
Ne scannez pas le QR code pour vérifier le courrier
C’est sans doute le réflexe le plus important. Quand un courrier invite à scanner un QR code pour consulter un dossier, payer une somme ou confirmer une information, ce n’est jamais par ce carré qu’il faut passer pour vérifier.
Si le document se réclame d’une administration, d’une banque ou d’une entreprise, le plus sûr est de retrouver soi-même le site officiel de l’organisme, via une adresse connue ou un moteur de recherche. On se connecte ensuite à son espace client, ou on le contacte par un autre canal que le courrier.
Cybermalveillance.gouv.fr recommande, face au moindre doute, de ne fournir aucune information et de ne pas suivre le lien proposé. Le même principe s’applique à un QR code : son apparence graphique ne permet pas de savoir où il conduira.
Et si le QR code a déjà été scanné ?
Scanner un QR code ne signifie pas automatiquement que l’appareil est compromis. Le risque dépend de ce que la page ouverte demande ensuite et de ce que la victime a éventuellement fait.
Si le site réclame des identifiants, des coordonnées bancaires, un code reçu par SMS ou l’installation d’une application, il faut tout arrêter. Qu’il ressemble à celui d’un organisme connu ne justifie en rien de fournir ces informations.
Si des données sensibles ont déjà été saisies, chaque minute est importante. Il faut alors contacter l’organisme en question par ses coordonnées officielles, surveiller ses comptes et faire les signalements nécessaires. Le dispositif 17Cyber accompagne aussi les victimes de cybermalveillance.
Le papier n’est pas une garantie d’authenticité
Le courrier papier bénéficie encore d’un avantage psychologique important : il paraît plus concret et plus difficile à falsifier qu’un message reçu sur un écran. Pourtant, un document imprimé peut être entièrement fabriqué ou reproduire très fidèlement une communication existante.
Le réflexe de confiance doit changer de place. Ce n’est plus le support qui rassure, mais la vérification par un canal indépendant.
Un vrai courrier officiel peut tout à fait contenir un QR code, et beaucoup d’entreprises ou d’administrations s’en servent. Mais quand un document inattendu demande de payer, de fournir des informations ou de se connecter à un service, quelques secondes de vérification évitent d’offrir ses données à un escroc.
La personnalisation rend le piège plus crédible
Un courrier qui reprend correctement le nom du destinataire, son adresse ou une référence plausible donne l’impression que l’expéditeur possède un vrai dossier. C’est un piège. Ces éléments circulent après une fuite de données, ou se récupèrent dans des sources publiques. Un détail personnel ne garantit rien. Même une lettre très bien renseignée se vérifie dès que la demande sort de l’ordinaire, ou qu’elle implique un paiement, une connexion ou l’envoi d’informations.